 Phalanx
Resurse · · Actualizat
Cum alegi o platformă pentru NIS2
Opt întrebări pe care merită să le pui oricărui furnizor înainte să semnezi. Pune-ni-le și nouă. Toate pornesc de la ce cere legislația din România.
La demo, platformele de conformitate NIS2 arată cam la fel: un tablou de bord, o listă de controale, un procent. Diferențele se văd abia după câteva luni, când se apropie primul termen la DNSC sau când auditorul îți cere dovezi. Cu întrebările de mai jos le afli înainte să semnezi.
Lângă fiecare întrebare ai o captură din Phalanx, ca să vezi cum arată răspunsul nostru.
1. Te ajută cu obligațiile față de DNSC sau doar cu Articolul 21?
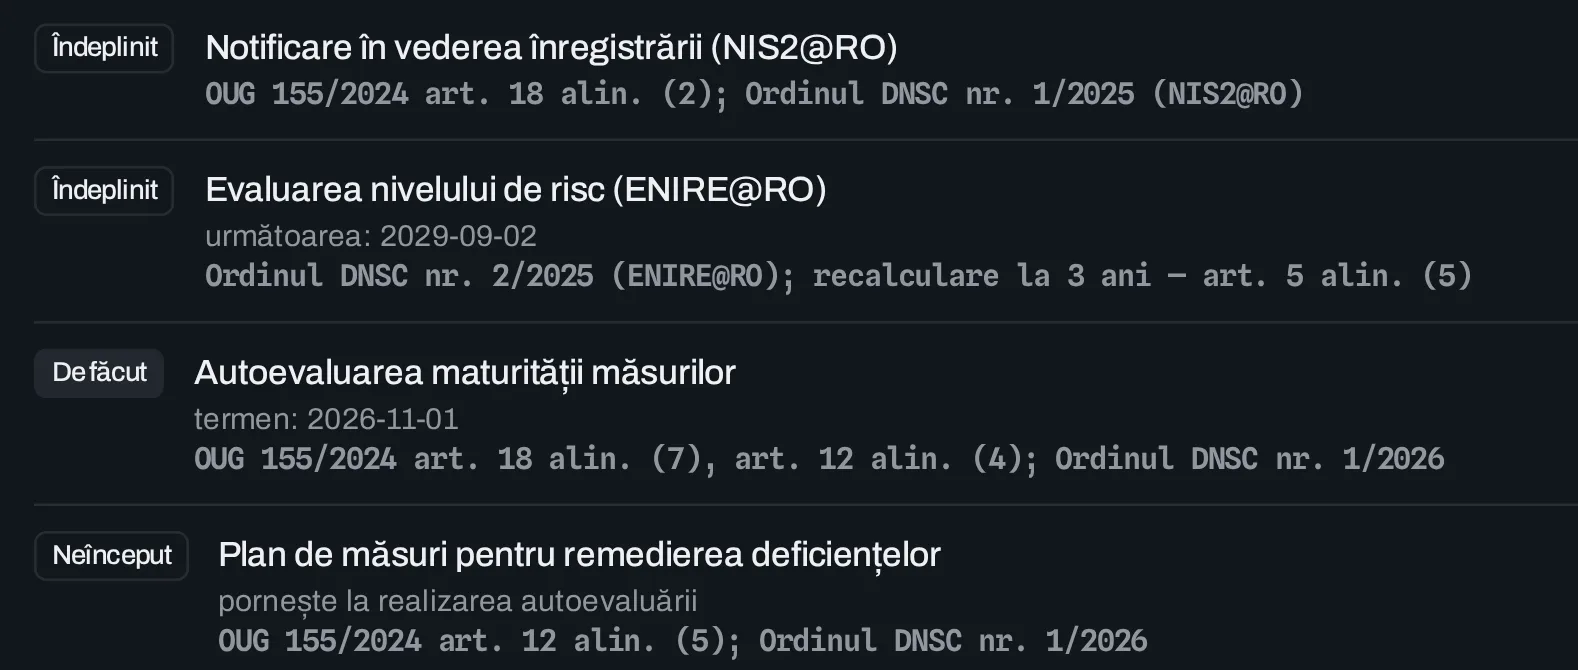
Articolul 21 din directivă spune ce măsuri de securitate trebuie să ai. În România, însă, obligațiile concrete vin din OUG 155/2024, aprobată prin Legea 124/2025, și din ordinele DNSC: înregistrarea, evaluarea nivelului de risc după metodologia ENIRE@RO, autoevaluarea maturității, auditul și planul de remediere. Fiecare are propriul termen, care curge de la un pas anterior. Dacă platforma îți arată doar stadiul pe Articolul 21, calendarul cu DNSC îl ții tot într-o foaie de calcul. Întreabă cum calculează termenele și de la ce dată pornește fiecare.
2. Ce se întâmplă când ai un incident?
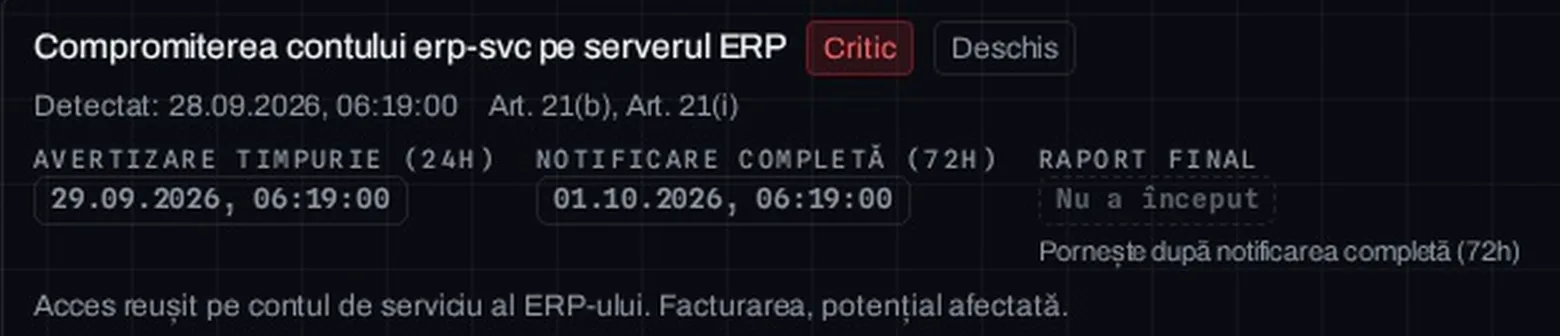
La un incident semnificativ, avertizarea timpurie se transmite în 24 de ore de la luarea la cunoștință, iar notificarea în 72 de ore de la același moment. Raportul final se transmite în cel mult o lună de la notificare, cu reguli speciale dacă incidentul continuă. Furnizorii de servicii de încredere au un termen de notificare de 24 de ore. Aceste repere sunt prevăzute de articolul 23 NIS2. Platforma ar trebui să pornească singură aceste termene pe fiecare caz și să-ți arate ce a expirat, ca să nu depinzi de cineva care să-și amintească la trei noaptea.
3. Promite că face raportările în locul tău?
Înregistrarea se face în NIS2@RO, iar incidentele se raportează prin PNRISC. NIS2@RO nu permite conectarea aplicațiilor externe, așa că, dacă un furnizor îți promite depunere automată, cere-i să-ți arate cum. Varianta corectă: platforma pregătește datele, iar depunerea o face cineva din firmă.
4. Pornește de la ce ai deja pentru ISO 27001?
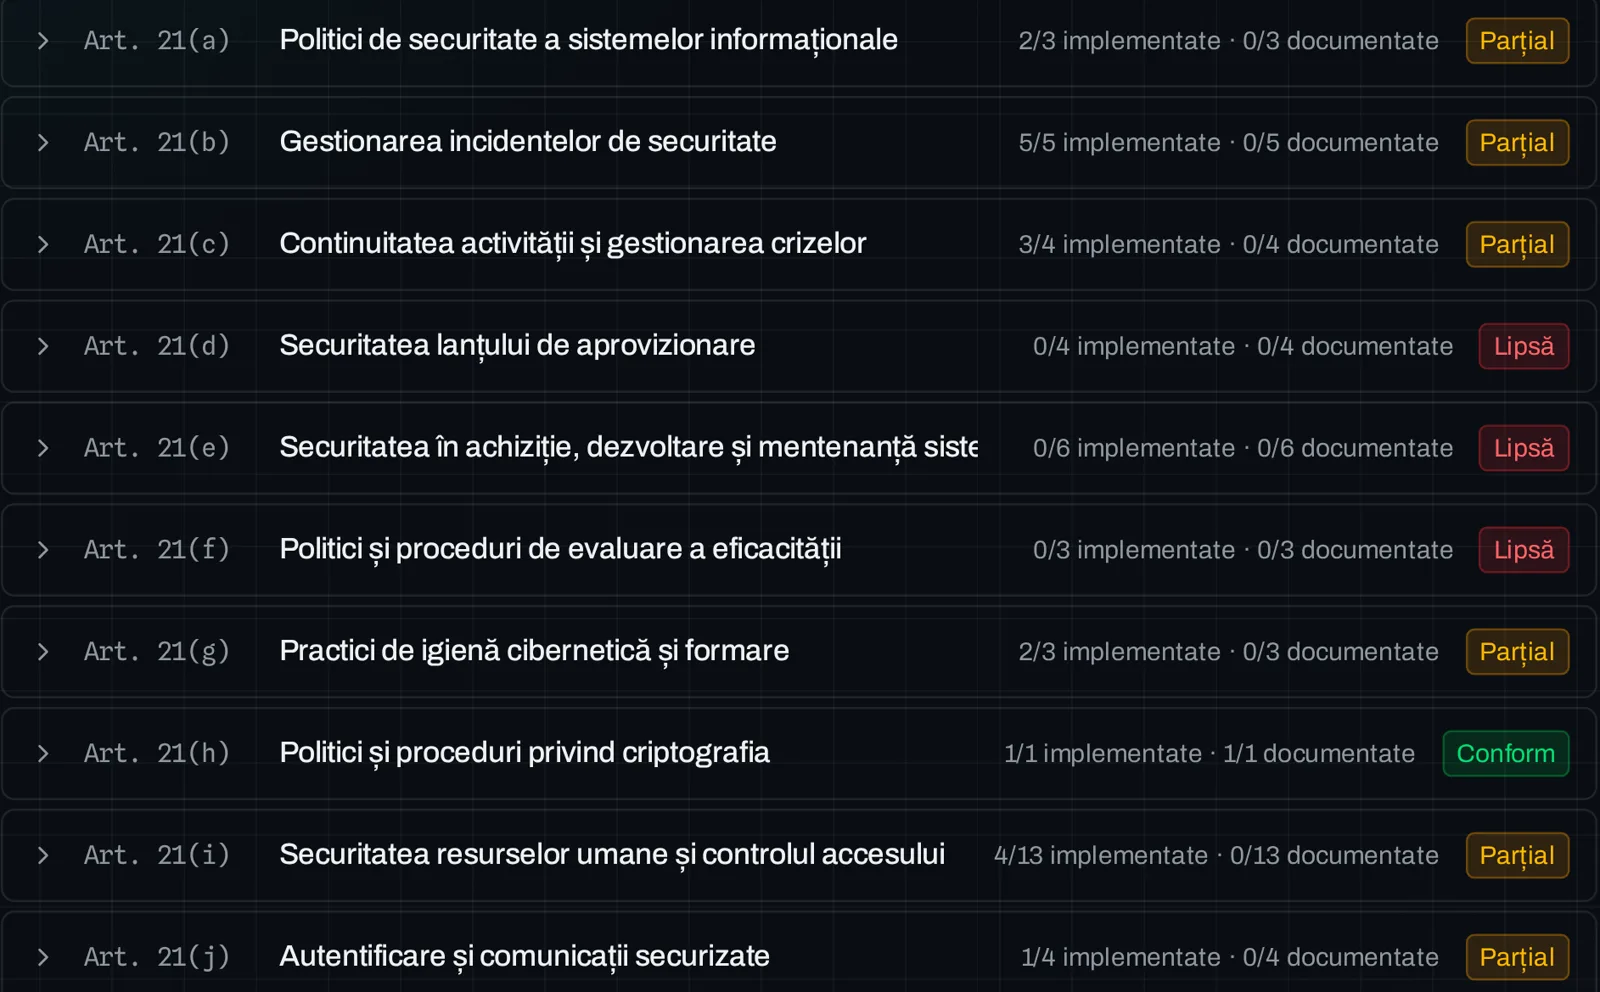
Controalele ISO 27001:2022 pot susține măsurile din articolul 21 și pot reduce documentarea repetată. Maparea ISO 27001 și NIS2 ajută la identificarea dovezilor reutilizabile, dar nu înlocuiește autoevaluarea formală potrivit metodologiei DNSC sau obligațiile de raportare și de conducere.
Catalogul oficial DNSC este public și cuprinde 218 controale. Întreabă separat dacă produsul permite evaluarea documentării și implementării controalelor aplicabile, cu justificări și dovezi, conform metodologiei în vigoare. Phalanx oferă maparea articolului 21 pe controalele ISO existente; evaluarea formală a catalogului DNSC de 218 controale nu este încă implementată.
5. De unde vin dovezile?
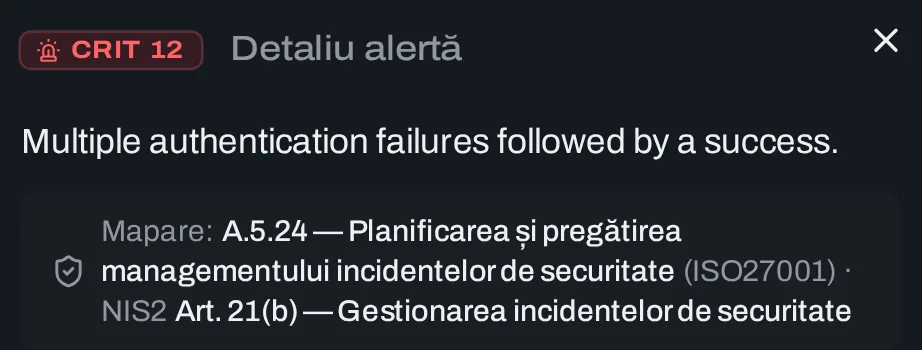
Aici e cea mai mare diferență de cost. La unele platforme încarci manual capturi de ecran și fișiere pentru fiecare control. La altele, dovezile vin din activitatea de zi cu zi: alerte, scanări, cazuri închise, fiecare legată de controlul pe care îl susține. În al doilea caz, când vine auditul, dovezile sunt deja acolo.
6. Unde sunt ținute datele?
Registrul de riscuri, rezultatele scanărilor și incidentele sunt printre cele mai sensibile documente dintr-o firmă. Întreabă unde sunt găzduite și dacă poți instala platforma pe serverele tale, nu doar în cloudul furnizorului.
7. Acoperă și CRA, dacă produci software sau dispozitive?
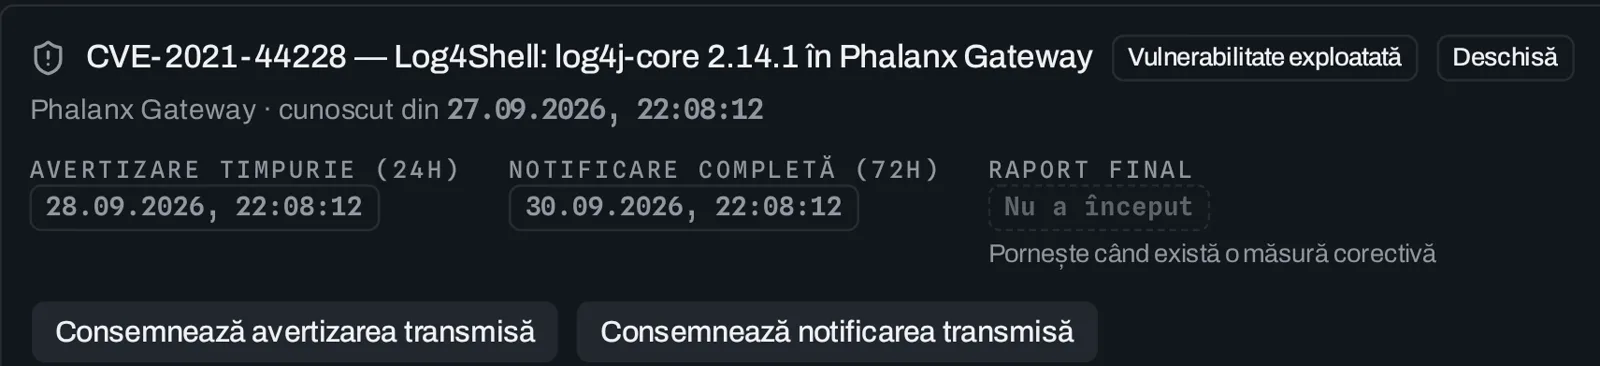
Obligațiile de raportare din Cyber Resilience Act se aplică de la 11 septembrie 2026. Dacă dezvolți sau distribui software ori dispozitive conectate, e mai simplu să ții NIS2 și CRA în același loc decât în două aplicații. Primul pas corect e să stabilești dacă produsul intră sub incidența regulamentului. Dacă nu intră, nu trebuie să pornească niciun termen.
8. Politicile sunt scrise pentru legislația din România?
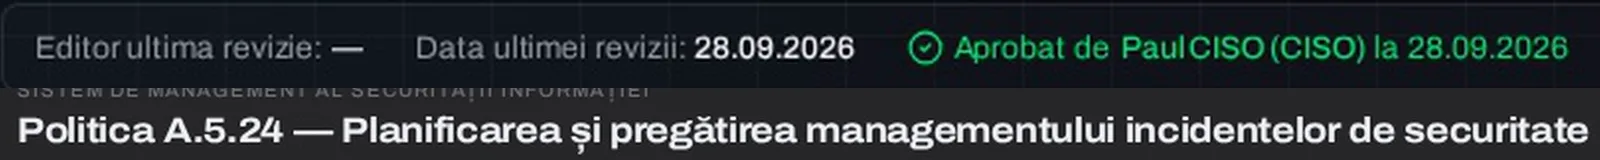
O politică tradusă dintr-un șablon american trimite la alte legi și alte autorități. Verifică dacă documentele generate fac trimitere la OUG 155/2024, la DNSC și la legislația românească de protecție a datelor, și dacă le aprobă un om înainte să intre în vigoare.
Cum răspunde Phalanx
Phalanx oferă Pachet NIS2 separat, cu registru de incidente și obligații față de DNSC. Controalele ISO existente se pot folosi în maparea Articolului 21. Scanările externe și Monitorizare sunt module distincte. Platforma poate fi găzduită de noi sau instalată pe serverele tale. Depunerea rămâne la organizația ta: platforma ține datele și istoricul, iar trimiterea o face cineva din firmă.