 Phalanx
Produs propriu
Obligație completă
Tu ești producătorul, adică cel care dezvoltă produsul. Termenele curg pentru tine, iar platforma pregătește exportul către platforma unică de raportare.
Cyber Resilience Act
Regulamentul (UE) 2024/2847 îi obligă pe producătorii de produse cu elemente digitale să raporteze vulnerabilitățile exploatate activ și incidentele grave. Primul pas nu este raportarea, ci să afli dacă ai această obligație. Pachet CRA poate fi folosit separat pentru produse, SBOM și raportări. Include acces la registrul de vulnerabilități. Cazurile și monitorizarea nu sunt incluse în acest pachet.
11 septembrie 2026Data de la care se aplică obligațiile de raportare.
Primul pas
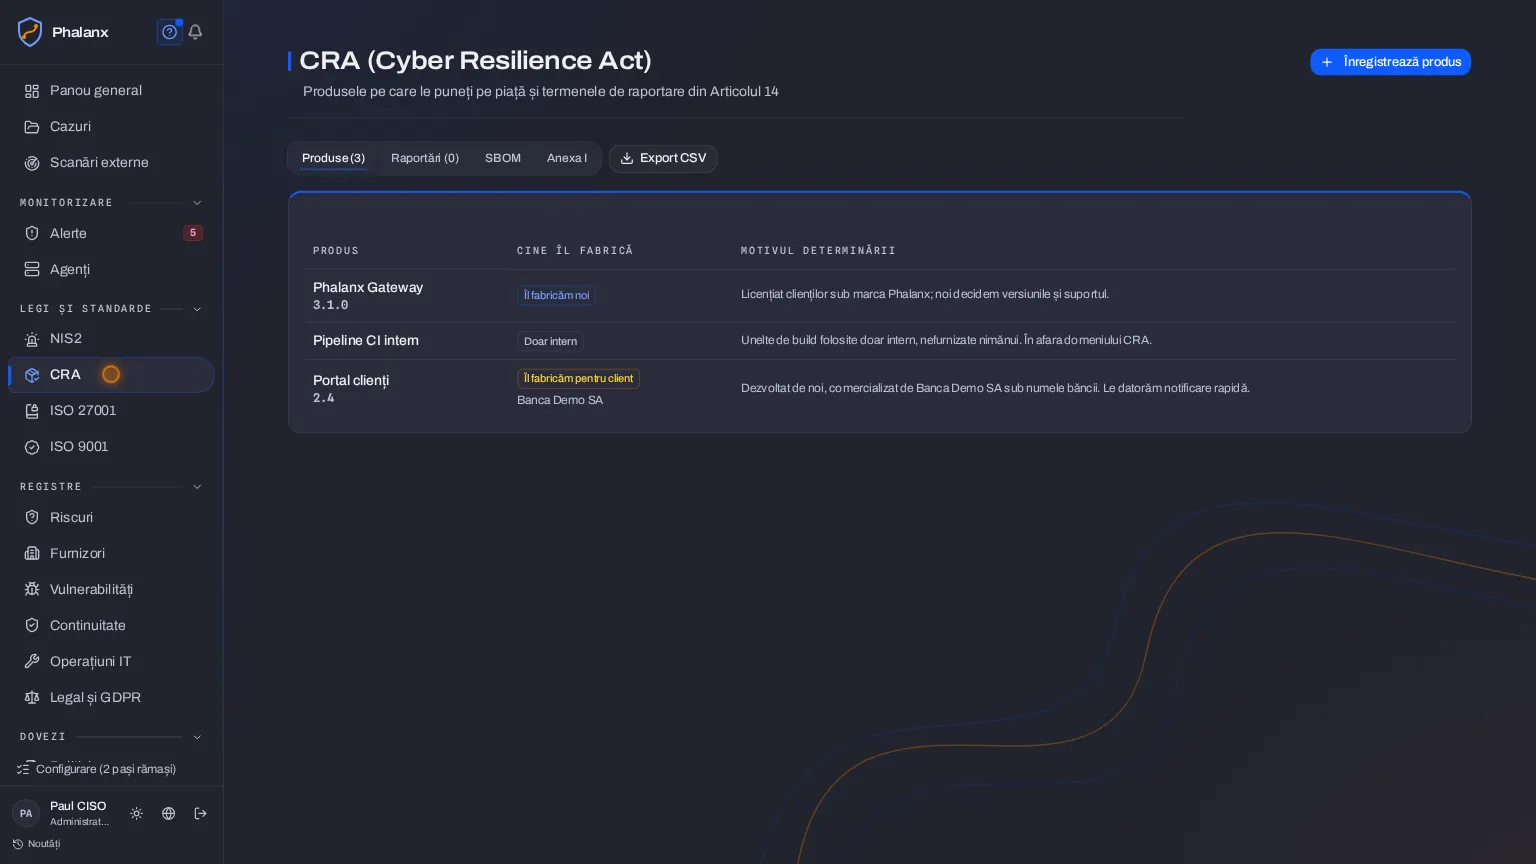
Stabilirea încadrării nu este un pas de configurare înainte de lucrul propriu-zis, ci primul rezultat al modulului. Tot ea împiedică platforma să pornească termene legale pentru o companie care nu are ce depune. Fiecărui produs i se atribuie un rol, iar rolul stabilește ce obligații ai.
Obligație completă
Tu ești producătorul, adică cel care dezvoltă produsul. Termenele curg pentru tine, iar platforma pregătește exportul către platforma unică de raportare.
Notificare contractuală, fără depunere
Producătorul este altcineva. Tu îi datorezi o notificare rapidă, în termenul din contract, pentru că cele 24 de ore ale lui încep din momentul în care află, iar fiecare oră în care taci i se scade din termen. Pentru acest rol platforma nu generează export.
În afara domeniului de aplicare
Nu intră sub incidența regulamentului. Concluzia se consemnează totuși, pentru că o analiză negativă, datată, este exact ce cere un auditor atunci când întreabă de ce nu ai depus nimic.
Termenele
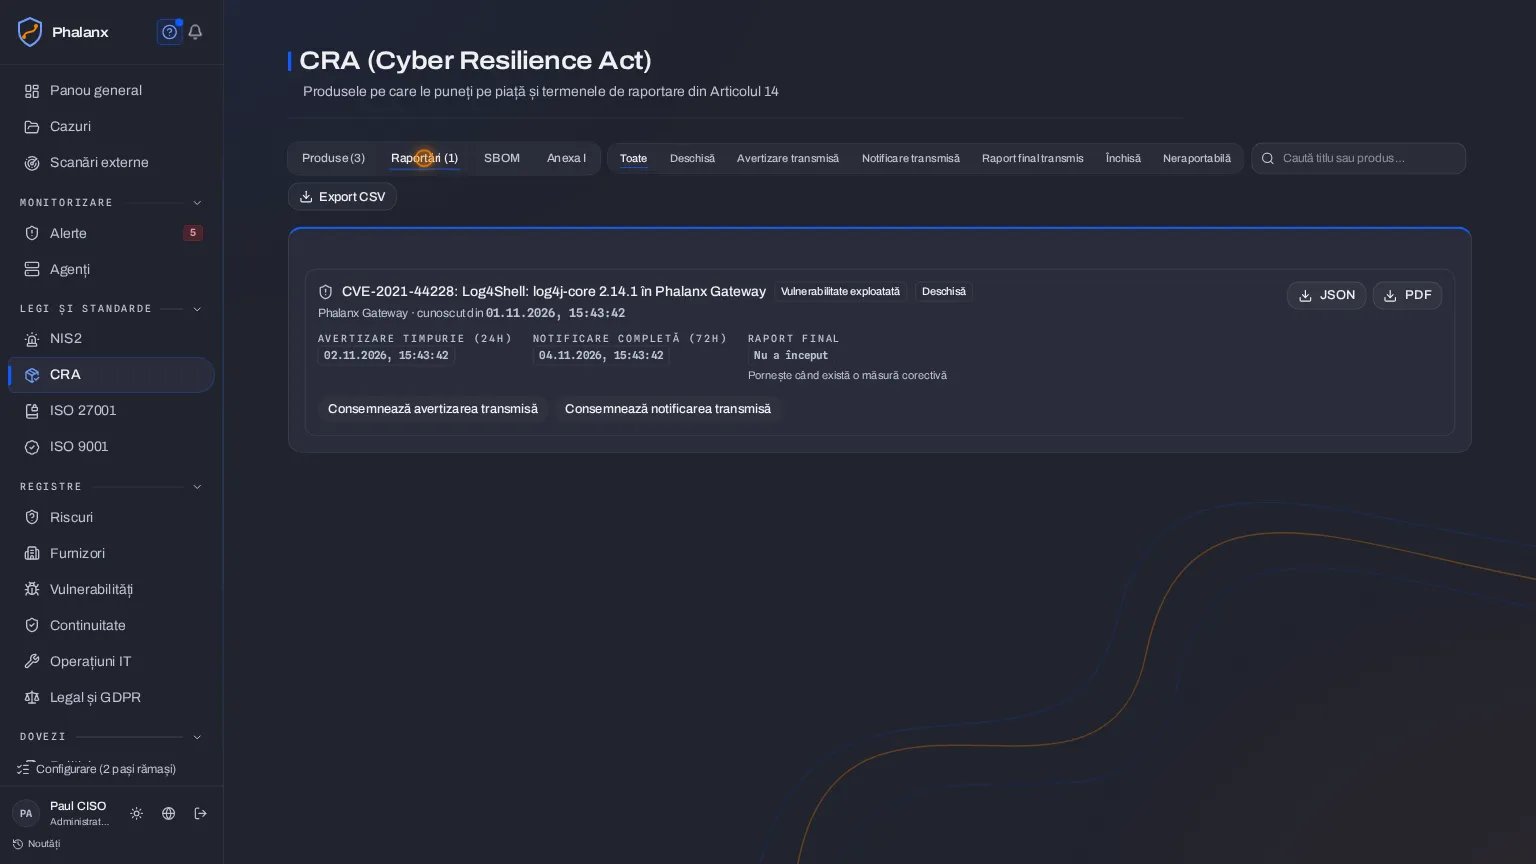
Termenele de 24 și 72 de ore pornesc când afli. Raportul final pentru vulnerabilități pornește de la disponibilitatea măsurii corective, iar cel pentru incidente de la notificarea completă.
24 de ore
Avertizare timpurie
Prima notificare, calculată din momentul în care ai luat cunoștință.
72 de ore
Notificare completă
Descrierea completă a vulnerabilității sau a incidentului și a măsurilor luate.
14 zile
Raport final pentru vulnerabilitate
Din momentul în care este disponibilă o măsură corectivă.
1 lună
Raport final pentru incident
De la data notificării complete de 72 de ore.
Ce mai face modulul
SBOM
Încarci lista de componente și asociezi vulnerabilitățile produsului. Corelarea nu deschide automat o raportare CRA. O persoană stabilește dacă există o vulnerabilitate exploatată activ și consemnează momentul în care a aflat.
Anexa I
Cerințele esențiale de securitate se suprapun peste controalele ISO 27001 active, la fel ca în cazul NIS2. Nu ai nevoie de un al doilea set de documente pentru un al doilea regulament.
Registru
Ce s-a trimis, când, cui și pe baza cărei constatări. Termenele depășite apar marcate ca atare, nu sunt ascunse.
Export
Conținutul cerut de platforma unică de raportare, pregătit pentru CSIRT-ul din statul în care ai sediul. În România, acesta este DNSC.
Ce nu facem
Depunerea pe platforma unică de raportare a ENISA rămâne responsabilitatea companiei tale și o face o persoană care răspunde pentru ea. O spunem clar aici pentru că este genul de afirmație pe care un client o verifică la evaluarea de securitate, iar o formulare ambiguă face mai mult rău decât una lipsă.